


Unohtuneen IAMMETER-järjestelmänvalvojan salasanan palauttaminen
Jos olet unohtanut IAMMETER-energiamittarin paikallisen verkkokäyttöliittymän järjestelmänvalvojan käyttäjänimen tai salasanan, et tarvitse vanhoja tunnuksia pääsyn palauttamiseen. IAMMETERin allekirjoitettu palautusprosessi tarkistaa laitteen omistusyhteyden, poistaa Admin Security -suojauksen käytöstä ja tyhjentää unohtuneet paikalliset järjestelmänvalvojan tunnukset.
Tämä opas koskee nimenomaan unohtunutta Admin Security -salasanaa. Jos tiedät nykyiset tunnukset, muuta niitä tai poista suojaus käytöstä laitteen Security-välilehdeltä. Asetukset, suojattujen API-rajapintojen käyttö ja palvelujen hallinta kuvataan Local Admin Security -käyttöoppaassa.
Tällä sivulla
- Mitä palautusprosessi tekee
- Ennen aloittamista
- Vaihe 1: Luo kertakäyttöinen palautus-payload
- Vaihe 2: Hanki allekirjoitettu palautusvastaus
- Vaihe 3: Lähetä payload ja allekirjoitus laitteelle
- Salasanan palautuksen vianmääritys
- Miksi palautus vaatii allekirjoitetun kertakäyttöisen haasteen
- Aiheeseen liittyvät IAMMETER-turvallisuusohjeet
Mitä palautusprosessi tekee
Palautuksessa on kolme osaa:
- IAMMETER-laite luo laitekohtaisen, kertakäyttöisen palautus-payloadin.
- IAMMETER Contributor -palvelu tarkistaa, että kirjautunut tili saa hallita laitteen SN-tunnusta, ja allekirjoittaa juuri kyseisen payloadin.
- Laite tarkistaa Ed25519-allekirjoituksen, tyhjentää unohtuneet tunnukset ja poistaa Admin Securityn käytöstä.
Palautus ei poista energiatietoja, Wi-Fi-asetuksia tai laitteen kokoonpanoa. Palautuksen jälkeen voit avata paikallisen verkkokäyttöliittymän ja asettaa uuden järjestelmänvalvojan käyttäjänimen ja salasanan.
Ennen aloittamista
Tarvitset:
- pääsyn IAMMETER-laitteeseen samassa lähiverkossa;
- laitteen paikallisen IP-osoitteen;
- IAMMETER-tilin, jolla on oikeus hallita laitteen SN-tunnusta;
- selaimen tietokoneella, joka pääsee laitteen paikalliseen verkkokäyttöliittymään.
curltai muu HTTP-asiakas tarvitaan vain, jos valitset manuaalisen lähetyksen.
Voit tarkistaa asennetun laiteohjelmiston tuen allekirjoitetulle palautukselle avaamalla:
http://<device-ip>/api/admin/status
Etsi vastauksesta "recoverySupported":1. Jos palautuspäätepiste ei ole käytettävissä, päivitä yhteensopivaan laiteohjelmistoon tai ota yhteyttä IAMMETER-tukeen ennen jatkamista.
Tärkeää: Haaste sisältää kertakäyttöisen nonce-arvon. Pidä laite päällä äläkä pyydä uutta haastetta ennen palautuksen POST-pyynnön valmistumista. Uusi haaste tai laitteen uudelleenkäynnistys mitätöi aiemman payloadin.
Vaihe 1: Luo kertakäyttöinen palautus-payload
Avaa seuraava URL selaimessa ja korvaa <device-ip> IAMMETER-laitteen paikallisella IP-osoitteella:
http://<device-ip>/api/admin/recovery_challenge
Tai pyydä haaste komennolla curl:
curl "http://<device-ip>/api/admin/recovery_challenge"
Laite palauttaa seuraavan kaltaisen vastauksen:
{
  "successful": 1,
  "alg": "ed25519",
  "payload": "reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE"
}
Kopioi koko payload-arvo. Älä muuta merkkejä, erottimia, kirjainkokoa, laitteen SN-tunnusta, MAC-osoitetta tai nonce-arvoa.
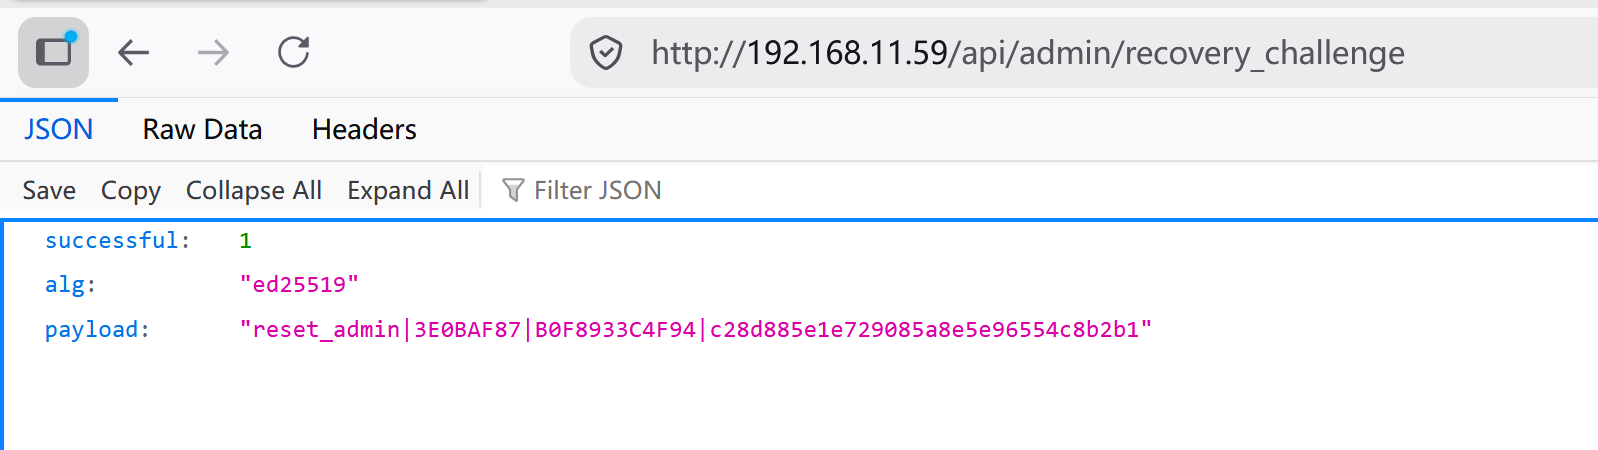
Älä päivitä haastesivua tai kutsu
/api/admin/recovery_challenge-päätepistettä uudelleen payloadin kopioimisen jälkeen. Jokainen pyyntö mitätöi edellisen haasteen heti.
Vaihe 2: Hanki allekirjoitettu palautusvastaus
Kirjaudu IAMMETER Contributor -järjestelmään ja avaa:
Liitä vaiheen 1 koko payload ja lähetä se. Palvelu tarkistaa, onko payloadin laitteen SN-tunnus liitetty tiliisi. Tarkistuksen jälkeen se palauttaa Ed25519-allekirjoituksen juuri kyseiselle payloadille.
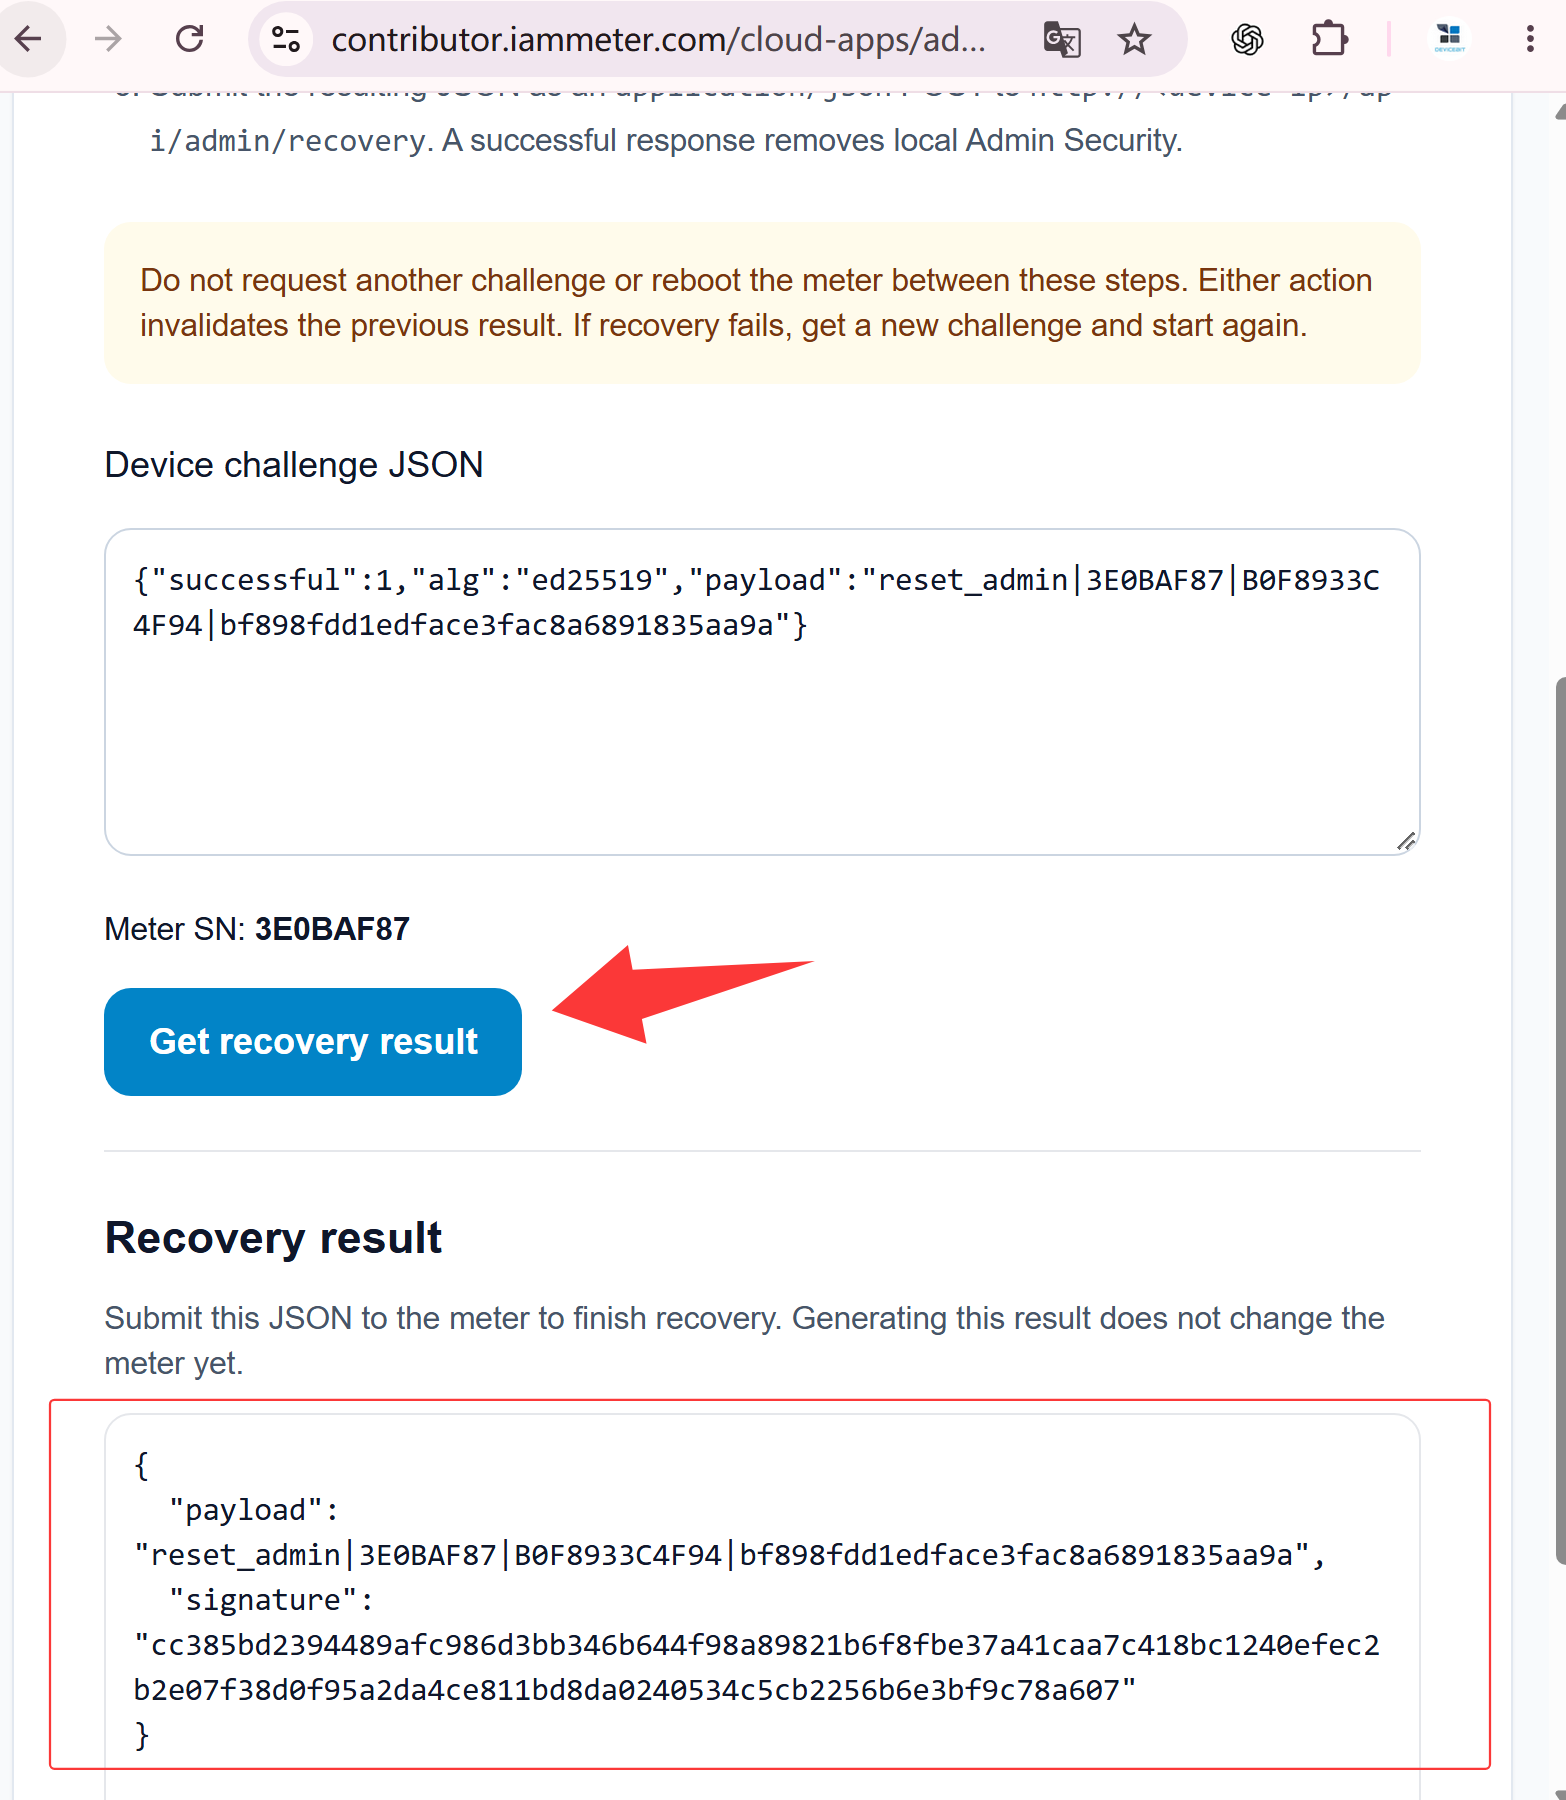
Allekirjoitus kelpaa vain laitteen vaiheessa 1 luomalle muuttamattomalle payloadille. Jos lähetät palautuspyynnön käsin komennolla curl, kopioi allekirjoitus täsmälleen palautetussa muodossa. Jos sama selain pääsee laitteeseen lähiverkossa, voit suorittaa seuraavan vaiheen suoraan Contributor-sivulta.
Vaihe 3: Lähetä payload ja allekirjoitus laitteelle
Vaihtoehto A: Suorita palautus suoraan selaimessa
Jos selainta käyttävä tietokone on samassa verkossa IAMMETER-laitteen kanssa ja selain voi avata laitteen paikallisen verkkokäyttöliittymän, voit lähettää allekirjoitetun palautustuloksen suoraan Contributor Admin Recovery -sivulta:
- Syötä laitteen paikallinen IP-osoite kohtaan Step 3: Send to your device.
- Lähetä allekirjoitettu payload laitteelle sivun palautustoiminnolla.
- Odota ilmoitusta Recovery completed. Se vahvistaa, että laite hyväksyi allekirjoitetun tuloksen, tyhjensi vanhan paikallisen järjestelmänvalvojan käyttäjänimen ja salasanan sekä poisti Admin Securityn käytöstä.
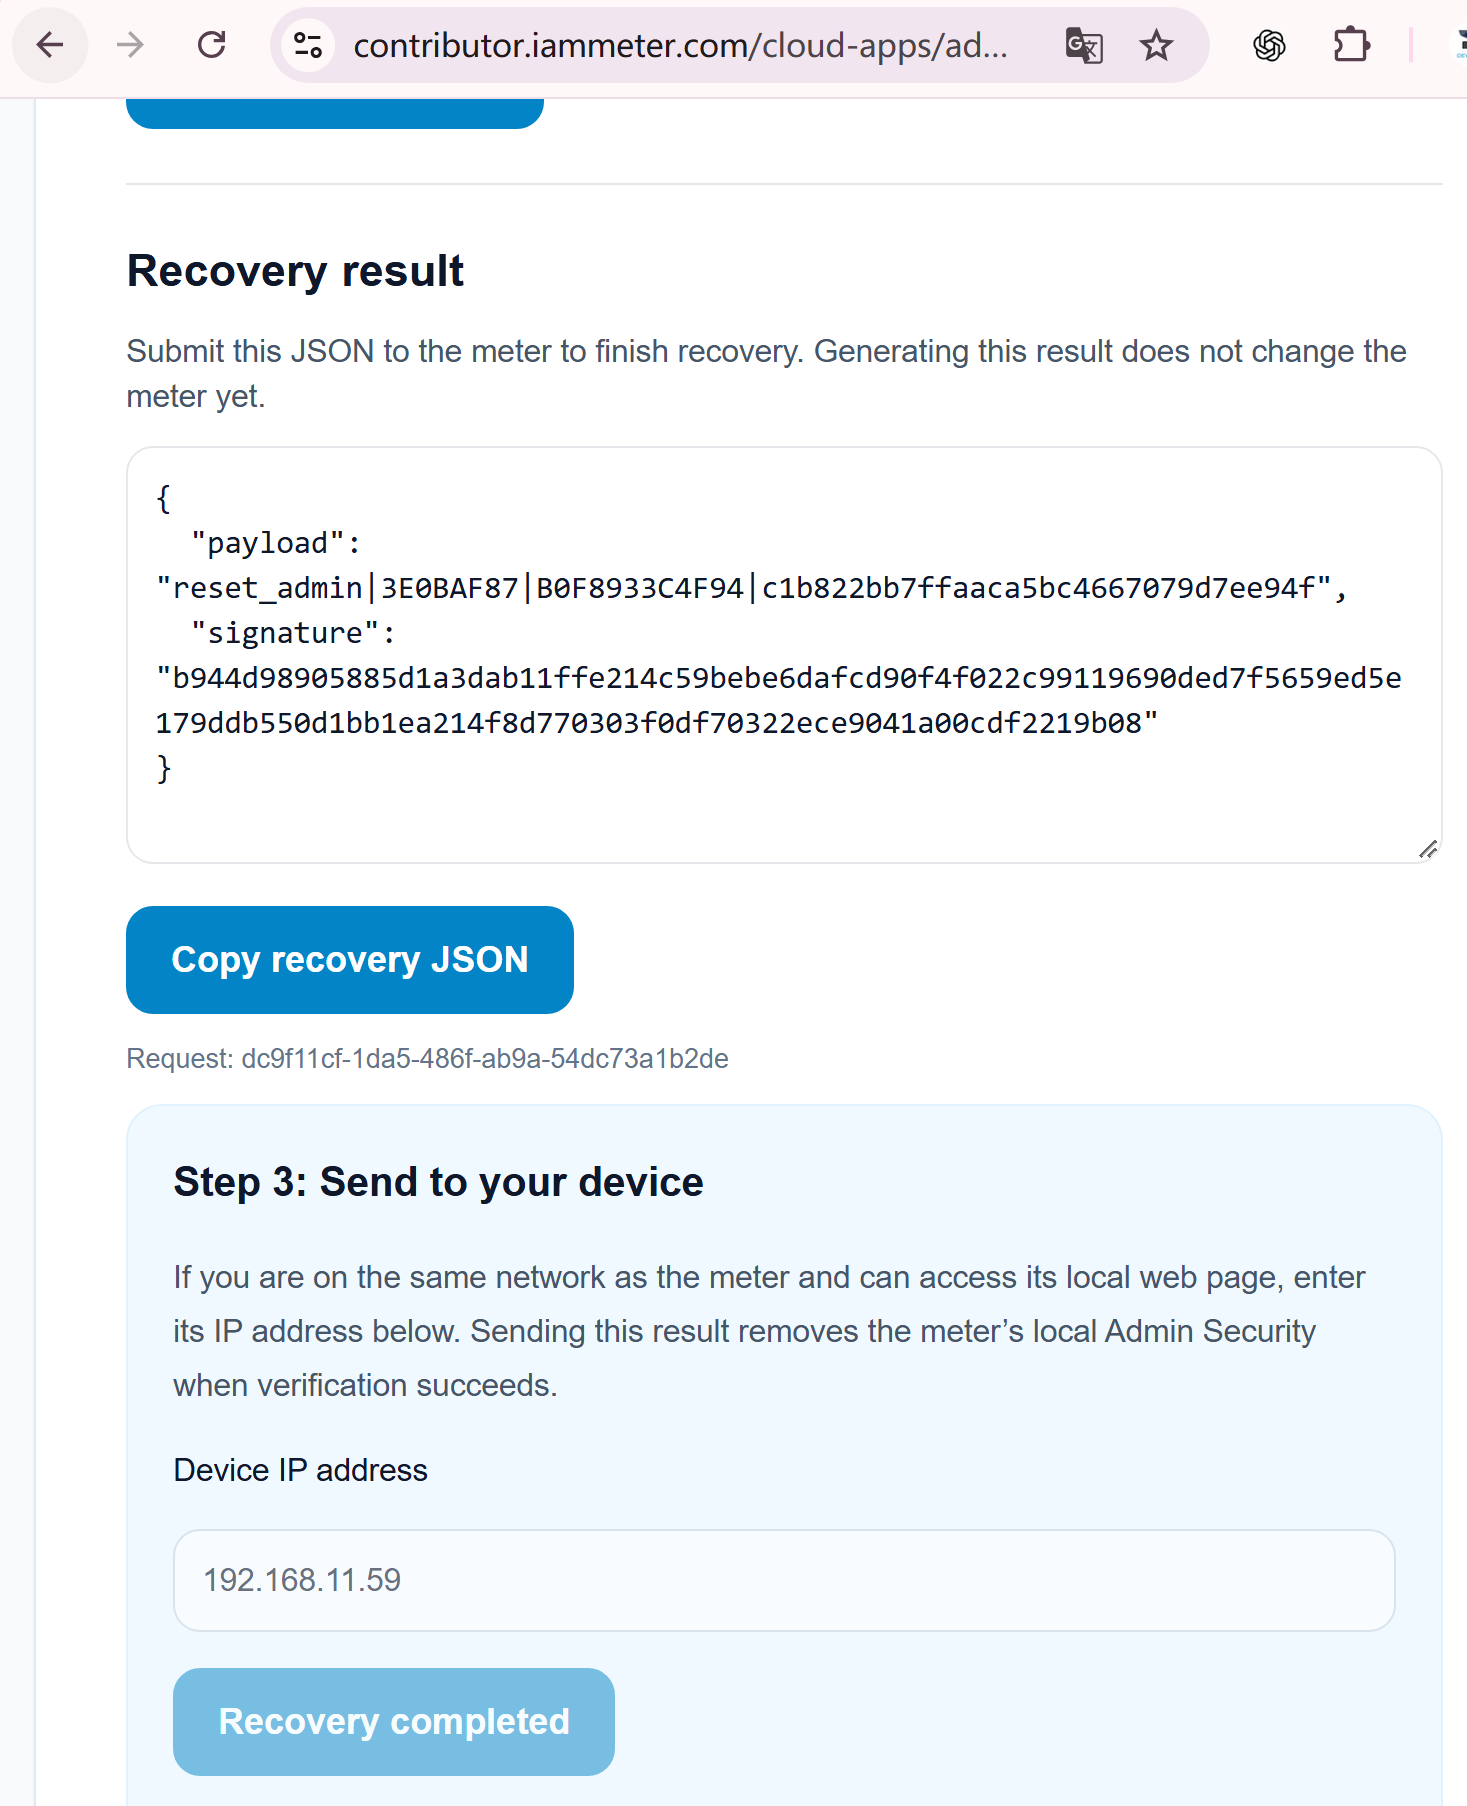
Selainmenetelmässä palautuksen JSON-tietoja ei tarvitse kopioida erilliseen komentoon. Se toimii vain, kun selain voi yhdistää suoraan laitteen paikalliseen IP-osoitteeseen.
Vaihtoehto B: Lähetä palautuspyyntö käsin curl-komennolla
Suorita seuraava komento. Korvaa:
<device-ip>laitteen paikallisella IP-osoitteella;<original-payload>vaiheen 1 koko payloadilla;<signature>vaiheessa 2 palautetulla allekirjoituksella.
curl -X POST "http://<device-ip>/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"<original-payload>","signature":"<signature>"}'
Esimerkki:
curl -X POST "http://192.168.1.100/api/admin/recovery" \
  -H "Content-Type: application/json" \
  -d '{"payload":"reset_admin|DEVICE_SN|DEVICE_MAC|ONE_TIME_NONCE","signature":"128_HEX_CHARACTER_SIGNATURE"}'
Pyynnön payloadin on oltava täsmälleen sama kuin Contributor-palvelun allekirjoittama payload.
Voit lähettää saman palautuspyynnön myös IAMMETER WEM API Test - Admin Security Public -sivulta. Avaa POST /api/admin/recovery -toiminto, anna sama palautuksen JSON ja lähetä se selaimesta, joka pääsee laitteen paikalliseen IP-osoitteeseen. Swagger-pyyntö lähetetään suoraan laitteelle, ei IAMMETER Cloudin välityspalvelimen kautta.
Onnistuneen tarkistuksen jälkeen laite:
- tyhjentää nykyisen paikallisen järjestelmänvalvojan käyttäjänimen ja salasanan;
- poistaa Admin Securityn käytöstä;
- mitätöi palautuksen nonce-arvon, joten samaa payloadia ja allekirjoitusta ei voi käyttää uudelleen.
Avaa laitteen paikallinen verkkokäyttöliittymä, siirry Security-välilehdelle ja määritä uusi järjestelmänvalvojan käyttäjänimi ja salasana, jos haluat ottaa Admin Securityn uudelleen käyttöön.
Salasanan palautuksen vianmääritys
Allekirjoitus hylätään
Yleisin syy on uuden palautushaasteen pyytäminen ensimmäisen payloadin luomisen jälkeen. Pyydä yksi uusi payload, hanki sille allekirjoitus ja lähetä yhteensopiva pari päivittämättä haastesivua.
Allekirjoitus hylätään myös, kun:
- laite käynnistyi uudelleen payloadin luomisen jälkeen;
- payloadia muokattiin;
- allekirjoitus kuuluu toiselle payloadille tai laitteelle;
- sama payload ja allekirjoitus on jo käytetty onnistuneesti.
Laite ilmoittaa vähäisestä muistista
Ed25519-tarkistus vaatii riittävästi vapaata muistia. Laite voi palauttaa seuraavan kaltaisen vastauksen:
{
  "successful": 0,
  "message": "low memory, please change to standalone mode",
  "freeMemory": 18000,
  "minFreeRequired": 28000
}
Käynnistä laite uudelleen tilapäisen muistin vapauttamiseksi, luo sitten uusi payload ja suorita palautus viipymättä. Ennen uudelleenkäynnistystä luotua payloadia ei voi käyttää uudelleen.
Miksi palautus vaatii allekirjoitetun kertakäyttöisen haasteen
IAMMETER ei tarjoa todennuksetonta tehdasasetusten palautuskomentoa järjestelmänvalvojan suojauksen ohittamiseen. Sen sijaan:
- laite luo payloadin, jossa on palautustoiminto, laitteen SN, MAC-osoite ja satunnainen kertakäyttöinen nonce;
- Contributor-palvelu tarkistaa kirjautuneen IAMMETER-tilin oikeuden kyseiseen SN-tunnukseen;
- IAMMETER allekirjoittaa juuri tämän payloadin Ed25519-yksityisavaimella;
- laite tarkistaa allekirjoituksen laiteohjelmistoon upotetulla julkisella avaimella;
- uusi haaste, uudelleenkäynnistys tai onnistunut palautus mitätöi nykyisen nonce-arvon.
Valtuutuksen sitominen sekä laitteen identiteettiin että kertakäyttöiseen nonce-arvoon estää aiemmin siepatun payloadin ja allekirjoituksen myöhemmän uudelleenkäytön.
Aiheeseen liittyvät IAMMETER-turvallisuusohjeet
- Määritä Local Admin Security, suojatut API:t, Modbus/TCP ja SSDP
- Admin Security -laiteohjelmistopäivitys ja EN 18031-1:2024 -turvallisuustausta
EN 18031 -artikkeli kuvaa turvallisuuteen liittyvää laiteohjelmistotyötä. Sitä ei tule tulkita ilmoitukseksi, että tietylle mittarille olisi jo myönnetty sertifikaatti; sertifiointitiedot julkaistaan erikseen niiden valmistuttua.



